Évitez que vos données finissent parmi les 54 millions d’enregistrements en vente sur le darknet
Un pirate affirme vendre 54 millions d’enregistrements associés à Airbnb, PayPal, Uber, Google et Booking.com. Les premières analyses pointent cependant vers la possible compromission d’un prestataire SMS commun. Entre phishing, usurpation d’identité et interception potentielle de codes d’authentification, voici les précautions à prendre.
Imaginez recevoir un SMS de PayPal, Uber ou Booking.com contenant suffisamment d'informations personnelles pour vous sembler parfaitement authentique. Vous cliquez sur le lien, renseignez vos identifiants et, quelques minutes plus tard, votre compte tombe entre les mains d'un cybercriminel.
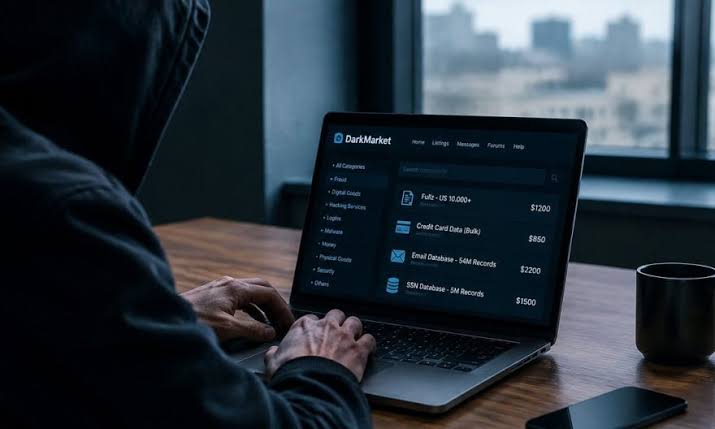
C'est précisément l'un des risques soulevés par une affaire révélée début octobre 2026. Un acteur malveillant utilisant le pseudonyme « Marx » affirme proposer à la vente sur un forum criminel du darknet 54 millions d'enregistrements associés à Airbnb, PayPal, Uber, Booking.com et Google.
Mais derrière ce chiffre impressionnant se cache une situation plus complexe. Les premiers éléments analysés ne permettent pas d'affirmer que ces cinq grandes plateformes ont été directement piratées.
54 millions d'enregistrements proposés à la vente
Selon les annonces publiées par le vendeur, les données seraient réparties de la manière suivante : 20 millions d'enregistrements associés à Airbnb, 14 millions à PayPal, 9 millions à Uber, 7 millions à Google et 4 millions à Booking.com.
Ces chiffres restent toutefois des affirmations du vendeur et n'ont pas été vérifiés indépendamment. Cybernews rappelle également qu'un nombre d'enregistrements ne correspond pas nécessairement au même nombre de personnes ou de comptes. Un seul SMS peut notamment être réparti sur plusieurs lignes dans une base de données.
Une seule intrusion plutôt que cinq piratages ?
Les chercheurs de Cybernews ont analysé les échantillons mis en ligne par le vendeur. Leur constat change sensiblement la lecture de l'affaire.
Les données semblent provenir d'une même source plutôt que de cinq intrusions différentes chez Airbnb, PayPal, Uber, Booking.com et Google.
La piste privilégiée est celle d'un prestataire tiers spécialisé dans l'envoi de SMS et potentiellement dans certaines fonctionnalités CRM. Ces services sont utilisés par les entreprises pour envoyer automatiquement des confirmations, notifications, messages transactionnels ou codes de connexion à leurs clients.
Les échantillons étudiés contiennent notamment des numéros de téléphone, des informations sur les opérateurs mobiles et des fragments de SMS. Dans l'échantillon présenté comme provenant d'Uber, certains messages comporteraient également le nom de personnes ayant réservé des trajets.
Pourquoi ces données représentent-elles un risque ?
Une adresse ou un mot de passe n'est pas nécessairement indispensable pour préparer une cyberattaque efficace. Savoir qu'un numéro de téléphone est associé à un utilisateur de PayPal, Uber ou d'une autre plateforme peut déjà permettre de construire une tentative de phishing beaucoup plus crédible.
Un escroc pourrait, par exemple, envoyer un message imitant une plateforme connue et demander à la victime de vérifier une transaction, une réservation ou une connexion. Plus le cybercriminel dispose d'informations contextuelles, plus son message peut paraître légitime.
Cybernews estime ainsi que les données observées pourraient notamment favoriser le phishing, l'usurpation d'identité et, dans certaines circonstances, des tentatives de prise de contrôle de comptes.
Des codes d'authentification pourraient-ils être interceptés ?
C'est l'un des aspects les plus préoccupants de l'affaire, mais également l'un de ceux qui nécessitent le plus de prudence.
Le vendeur affirme conserver un accès actif au système compromis. Selon ses déclarations, cet accès pourrait lui permettre de surveiller certaines communications en temps réel, y compris des informations sensibles comme des codes d'authentification temporaires.
Cette affirmation n'a cependant pas été confirmée indépendamment. Le compte utilisé par le vendeur était récent au moment de l'analyse et ne bénéficiait pas d'une réputation établie sur le forum observé par les chercheurs.
54 millions de comptes réellement piratés ? Pas nécessairement
Il est donc important de ne pas interpréter cette affaire comme la confirmation du piratage de 54 millions de comptes Airbnb, PayPal, Uber, Booking.com ou Google.
Cybernews indique que les informations personnelles visibles dans les échantillons restent limitées. Les numéros examinés semblent par ailleurs principalement liés à l'Inde et à Oman.
L'ampleur exacte de la compromission reste donc inconnue. Au moment de la publication de l'enquête, Cybernews indiquait également avoir sollicité les entreprises citées sans avoir encore reçu de commentaire.
Comment éviter que vos comptes deviennent des cibles faciles ?
Même si vous n'êtes pas directement concerné par cette fuite présumée, cette affaire rappelle une réalité importante : la sécurité de vos données dépend aussi des entreprises et sous-traitants par lesquels elles transitent.
Vous pouvez néanmoins réduire considérablement les risques en adoptant quelques mesures simples :
- Utilisez un mot de passe unique pour chaque compte important. La compromission d'un mot de passe ne doit pas permettre d'accéder à tous vos autres services.
- Activez l'authentification à deux facteurs. Elle ajoute une protection supplémentaire en cas de vol de vos identifiants.
- Privilégiez une application d'authentification ou une passkey lorsque le service le permet. Cela réduit votre dépendance aux codes transmis uniquement par SMS.
- Méfiez-vous des SMS qui créent un sentiment d'urgence. Une transaction inconnue, un compte prétendument bloqué ou une demande de validation immédiate sont des techniques couramment utilisées pour provoquer un clic rapide.
- Évitez de vous connecter depuis un lien reçu par SMS. Ouvrez directement l'application officielle ou saisissez vous-même l'adresse du service concerné.
- Vérifiez régulièrement les appareils et sessions connectés à vos comptes sensibles. Déconnectez immédiatement tout appareil que vous ne reconnaissez pas.
- Ne communiquez jamais un code d'authentification reçu par SMS à une autre personne. Un service légitime n'a généralement pas besoin que vous transmettiez oralement votre code de connexion à un interlocuteur.
La cybersécurité concerne aussi les PME et les professionnels
Cette affaire met également en évidence un risque souvent sous-estimé par les entreprises : la sécurité numérique ne s'arrête pas aux systèmes internes.
Une organisation peut protéger correctement ses ordinateurs et ses comptes tout en restant exposée à travers un prestataire externe chargé de l'envoi de SMS, de l'hébergement, de la gestion des données, du CRM ou d'autres services numériques.
Avant de confier des informations sensibles à un outil ou à un prestataire, les entreprises ont donc intérêt à examiner les accès accordés, les données réellement nécessaires, les mécanismes d'authentification utilisés et les procédures prévues en cas d'incident.
La cybersécurité doit ainsi être pensée comme une chaîne : un seul maillon insuffisamment protégé peut augmenter le risque pour l'ensemble de l'écosystème numérique.
NS Digital Services vous accompagne dans la sécurisation de votre environnement numérique
NS Digital Services SARL accompagne les entreprises, organisations et professionnels dans leur transformation numérique et dans l'amélioration de la sécurité de leurs outils informatiques.
Notre accompagnement peut notamment concerner l'assistance informatique, les réseaux, la sécurisation des accès et comptes professionnels, la mise en place de bonnes pratiques numériques, la protection des environnements de travail ainsi que l'accompagnement dans la digitalisation des activités.
Vous souhaitez renforcer la sécurité numérique de votre entreprise ou mieux protéger vos outils professionnels ?
Contactez NS Digital Services :
WhatsApp / Téléphone : +237 697 063 596
Site web : www.nsdigitalservices.com
Rejoignez notre communauté WhatsApp
Vous êtes entrepreneur, dirigeant, professionnel ou porteur de projet ? Rejoignez la communauté de NS Digital Services pour échanger, développer votre réseau et découvrir des informations et opportunités utiles au développement de vos activités.
👉 REJOINDRE LE GROUPE WHATSAPP NS DIGITAL SERVICES
Sources et références
- Cybernews – Millions of Airbnb, Uber, and Google records are for sale, hackers claim, 5 octobre 2026.
- Korben – 54 millions de comptes Airbnb, Uber et PayPal en vente sur le darknet, 7 octobre 2026.
Note : au moment des publications citées, l'origine exacte, l'étendue de la fuite et les volumes annoncés par le vendeur n'avaient pas été confirmés indépendamment. Cybernews estime, à partir des échantillons analysés, que les données pourraient provenir d'un prestataire SMS tiers plutôt que de piratages distincts des cinq plateformes mentionnées.